Google Cloudでは、基本のroles/viewerロールから特定の権限を削除し、GCP コンピュートリソースに対するサービスアカウントのなりすましの制御を強化します。もし、Orcaに接続されたGCPアカウントをお持ちの場合は、Orca提供のスクリプトを実行し、期日までにOrcaのカスタムGCPロールに権限を追加していただく必要がございます。
Google Cloudによる変更適用予定日 :2026年11月26日
変更内容:
roles/viewerロールを通じて継承されている compute.\*.useReadOnly権限がリムーブされ、iam.serviceAccounts.actAsの適用が厳格化されます。
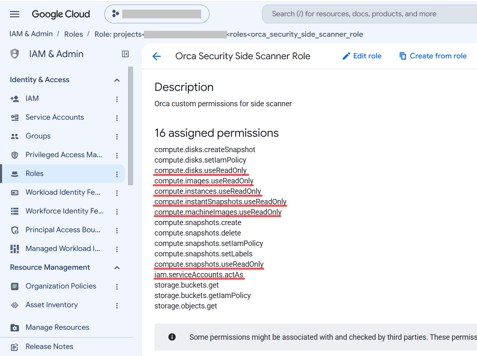
明示的に追加が必要な権限:
ーcompute.disks.useReadOnly
ーcompute.snapshots.useReadOnly
ーcompute.images.useReadOnly
ーcompute.instances.useReadOnly
ーcompute.machineImages.useReadOnly
ーcompute.instantSnapshots.useReadOnly
ーiam.serviceAccounts.actAs
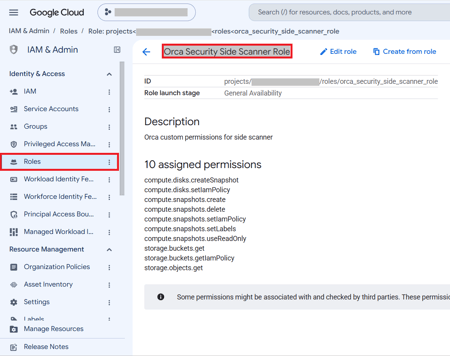
図1:更新前の権限 図2:更新後の権限
未対応時の影響:期日までにご対応いただかない場合は以下のような影響がございます。
ーOrca が対象の GCP アカウントを「必要な権限が不足しているアカウント」として報告します。
ーGCP のディスク、スナップショット、イメージ、およびマシンイメージを読み取るスキャン処理が失敗します。
ー影響を受けるプロジェクトのスキャンが正常に実行されず、最新のスキャン結果が取得できなくなります 。
必要となる対応:期日までに以下の操作を実施してください。各段階の詳細手順は以下の記事をご確認ください。
1.更新操作を行うユーザが要件を満たしているかを事前に確認
2.CloudShellターミナル上でcurlコマンドを実行し、更新用スクリプトをダウンロード
3.スクリプトの実行
4.更新後のロールの権限を確認
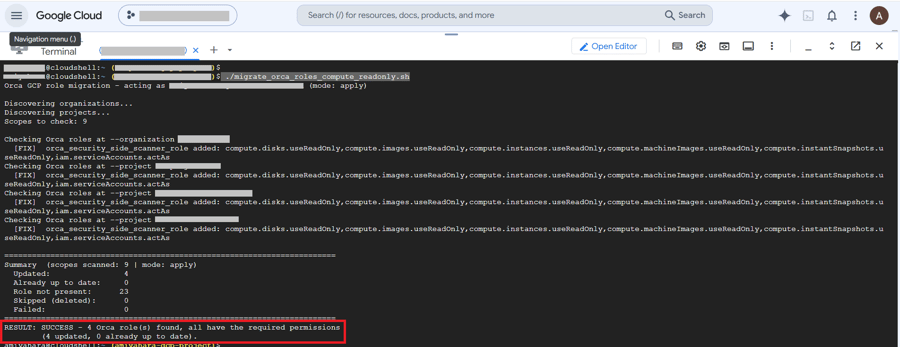
図3:スクリプト実行時の結果